CYFIRMAについて

ニュース

導入事例 株式会社TOKAIコミュニケーションズ
News 2026-11-10
導入事例 株式会社TOKAIコミュニケーションズ

お客様導入事例 ― 株式会社TOKAIコミュニケーションズ― TOKAIグループの情報通信事業を担う中核会社として、通信・データセンタ・システムインテグレーション・クラウドまで幅広いICTサービスをワンストップで提供する株式会社TOKAIコミュニケーションズ。同社は2018年に社内CSIRTを組織して以降、SOCの立ち上げ、脆弱性診断の強化、標的型メール対策、SASEの導入など、セキュリティ施策を継続的に実施してきました。その次の一手として選ばれたのが、ASM(Attack Surface Management)と脅威インテリジェンスを提供するサイファーマの「DeCYFIR」です。 導入の背景にあったのは、「全社横断で外部公開資産の状況を把握しきれない」という課題でした。管理本部 コーポレートIT統括事業部 情報システム部の皆様に、導入前の課題、6製品を比較した選定プロセス、そして導入後に見えてきたリスクについてお話を伺いました。 “「見えない」リスクは管理できない” 全社横断で外部公開資産のリスクを可視化し、 能動的なリスク低減活動を実現 今回、お三方にお話しを伺いました。 奥:管理本部 コーポレートIT統括事業部 情報システム部 システム運用課 稲葉 鮎季 様 中:管理本部 コーポレートIT統括事業部 情報システム部 システム運用課 川村 勇雄 様 前:管理本部 コーポレートIT統括事業部 情報システム部 システム運用課 課長 小林 正明 様   暮らしのインフラを支えるTOKAIグループの、情報通信事業の中核を担う…

Cloudflare Immerse Tokyo にゴールドスポンサーとして協賛、出展いたします<2026年8月27日>
News 2026-08-05
Cloudflare Immerse Tokyo にゴールドスポンサーとして協賛、出展いたします<2026年8月27日>

2026年8月27日(木) に東京で開催される「Cloudflare Immerse Tokyo」に、ゴールドスポンサーとして協賛し、ブースを出展することとなりましたので、お知らせいたします。 当日はオリジナルマカロンの配布もございますので、是非お立ち寄りください。   【展示タイトル】 DeCYFIRで実現する「先制的サイバーセキュリティ」  サイバー攻撃を「起きる前に潰す」時代へ~ DeCYFIRは、ASM、ダークウェブモニタリング、そして予見的な脅威インテリジェンスを統合し、攻撃者視点で貴社に対する脅威と攻撃パスを可視化。実際の脅威とリスクに基づく先制的なサイバーセキュリティを実現することをご支援します。当展示ではDeCYFIRのデモを交えご紹介いたします。    【ミニステージ 16:55-17:10】 脅威インテリジェンスの必要性とCYFIRMAのアプローチ方法 攻撃者のAIの悪用や、サイバー犯罪のエコシステム化、国家背景のサイバー攻撃など、我々を取り巻く脅威情勢は益々複雑化しています。CYFIRMAの提供するDeCYFIRは、ASM、ダークウェブ監視、そして独自の予見的な脅威インテリジェンスを統合し、攻撃者の視点で自社に対する脅威と攻撃パスを可視化。攻撃が起きる前に潰す、先制的なサイバーセキュリティを実現するパワフルなプラットフォームをご紹介します。   開催概要 ・開催展名:Cloudflare Immerse Tokyo ・会  場:TODA HALL & CONFERENCE TOKYO (東京都中央区京橋1-7-1 TODA BUILDING 4階) ・開催日時:2026年8月27日(木) 13:30~18:30(展示ブース12:00~18:30) ・詳細・お申込はこちら: 申込ページへのリンク  

導入事例 株式会社メディアドゥ
News 2026-07-21
導入事例 株式会社メディアドゥ

お客様導入事例 ― 株式会社メディアドゥ― 「MORE CONTENT FOR MORE PEOPLE!」をビジョンに掲げ、国内トップシェアの電子書籍流通事業者として、電子書籍を安全・迅速に配信している。主軸となる電子書籍流通事業のほか、日本コンテンツの海外展開支援を行う国際事業、コンテンツを時流やニーズに合わせてマルチユース展開し、価値を最大化するIP・ソリューション事業など幅広く展開。著作物を公正な利用環境のもとで世の中に広く頒布し、文化の発展と豊かな社会づくりに貢献することを目指している。 "ユーザビリティがこれまで使ってきたツールよりも優れているだけでなく、国内のみならず海外子会社へ個別対策できるようになったので、セキュリティのレベルが上がったと感じています。" 今回、このお二人にお話しを伺いました。 右:上級執行役員CIO 中野 要 様 左:情報セキュリティ統括部 部長 / プロダクト開発部 開発2課 課長 三森 泰規 様 Q 現在のお取組みと認識されている脅威について 弊社は、コンテンツホルダーである出版社様から電子書籍ファイルをお預かりし、許諾の下りた販売条件を設定したうえで、各書店様へ書誌情報とファイルを提供する「電子書籍の取次業」を中核事業としています。国内のみならず、海外への取次や、海外の図書館サービスとの提携によるコンテンツ配信も手掛けています。 業界特有の脅威として強く意識しているのが、出版社からお預かりした電子書籍などのコンテンツの市場価値が非常に高いことに起因する「海賊版」問題と、ランサムウェアをはじめとするサイバー攻撃です。お預かりしているコンテンツを流出させてしまえば、信頼が一気に失墜し、ビジネスそのものが崩壊しかねません。そのため、いつ預かり、どこで保管し、どのような経路でアウトプットしているのかというトレーサビリティと可視性を重視した対策に重点的に取り組んでいます。 また、業界大手で発生したランサムウェア事件は、経営陣をはじめ、当社全体の意識を大きく変えるきっかけにもなりました。それまでも重要な経営課題として位置付けてはいましたが、「いくらかかるのか」「なぜ必要なのか」というコスト面の議論が中心でした。事件以降は「やるしかない。何がやりたくて、いくらかかるのかを教えてくれ」という必要投資としての姿勢が一層強くなっています。 Q サイファーマのソリューション(DeCYFIR)を導入された理由は? 社内の情報資産を守るための投資をある程度のレベルまで行ってきましたが、一定のレベルを超えると費用対効果が図りづらくなります。インターネット上での閉域網構築なども選択肢にはありましたが、事業規模に見合わないコストが課題でした。投資領域を明確にするためにも、外部脅威を正しく把握できる脅威インテリジェンスの必要性を強く感じていました。 それまでは専用ツールを導入しておらず、複数のOSINTツールを組み合わせたり、自分たちでダークウェブに潜って調査を行ったりしていました。しかし、後手に回るリスクを払拭できず、脅威インテリジェンス(CTI)で先回りする仕組みが必要だと考えていたタイミングで、DeCYFIRのデモを拝見し、強い感銘を受けました。…

導入事例 関西電力株式会社
News 2026-06-02
導入事例 関西電力株式会社

お客様導入事例 ― 関西電力株式会社様― 関西電力グループは1951年に創業以来、エネルギー事業を中心に、情報通信や生活・ビジネスソリューションなど、暮らしや経済、産業を支えるさまざまな事業活動を展開しています。昨今では内部統制強化、組織風土改革を進め、第一線職場、グループが一丸となって、KX(Kanden Transformation)を着実に前進させてきました。「関西」「電力」を超えて、お客さまや社会に新たな価値をご提供する深化したKX「KX toward 2040」により、強靭な社会基盤を提供する企業グループであり続けます。 "サイファーマの脅威インテリジェンスサービスDeCYFIRを使うようになり、能動的な脅威やリスクへの対応が出来るようになりました。サイファーマのアドバイスも活用しながら、今後も様々な活用シナリオを考えていきます" IT戦略室サイバーセキュリティグループの皆様にお話しを伺いました。 Q 基幹インフラ事業者としてどんな課題がありましたか? 電気事業をはじめとする基幹インフラ事業者は、社会や経済活動の根幹を支える存在であり、事業を支えるシステムには極めて高い信頼性が求められています。サイバーセキュリティの観点においては、情報システム一般で語られる「機密性・完全性・可用性(CIA)」の三要素すべてが重要である一方、各要素の重みは事業環境によって大きく異なるという点に留意する必要があります。 当社においても電力を供給する基幹インフラ事業者として、安定供給に資するシステムについては可用性を重視しています。 近年、DX推進をはじめとしたデジタル化や技術の進化が加速しています。我々も会社一丸となってDXを推進しており、各事業部門で様々な業務・システムにおける業務改革やIT技術の活用が進められていますが、「安全」かつ「安定的」に電気をお届けすることを使命として、サイバーセキュリティの観点においては、技術革新とともに増加しているサイバー攻撃や脅威に対応するため、高いセキュリティ水準を維持し続けることが不可欠です。 インターネットや社外ネットワークとの境界防御については、今後、益々重要になると考えています。デジタル化、DX推進によるデータ利活用やリモートオペレーション、クラウド化などによって外部とより多くの接点を持つことになり、攻撃者に狙われる可能性が高くなると想定されます。そのため、境界領域の把握とセキュリティ強化はこれまで以上に重要性を増しています。 重要インフラ事業者にとって、基幹事業のデジタル化、DX推進に追従した適切なセキュリティ強化は単なる技術課題ではなく、社会的責任を果たすための重要課題であります。可用性を重視する重要インフラ事業における基本的な考え方を踏襲しつつ、将来的なデータ活用やDXによる価値創出をどのように実現するのか。その答えを一朝一夕に見出すことはできませんが、これからの基幹インフラ事業者には、慎重かつ戦略的な検討を積み重ねていくことが求められていると考えています。 Q CYFIRMAを知ったきっかけ きっかけは他組織からの紹介でした。我々が加盟している電力ISACを通じて紹介を受けたことを契機として、利用について検討・開始しました。 Q 導入前の課題 まず、外部の攻撃者から当社がどのように見えているかについて、可視化できていないことが問題でした。脆弱性診断などは定期的に実施しており、自社で情報収集を行っていましたが、インターネットからアクセス可能なサーバやネットワーク機器が実際にどのように公開されており、どのような脆弱性や設定不備が含まれているかを把握する必要がありました。さらに、それらの資産が攻撃者の標的となり得るのか、脅威に関する情報を取得する必要がありました。 また、これまでは何か検知があってから、セキュリティ対応を行うリアクティブな運用となっていました。不確実な脅威をいかに早い段階から把握し、自社で対応要否を検討していくかが非常に重要ですが、世界的にどのような脅威が発生し顕在化しているのか、それらには傾向があるのか、どの経路からアクセスされる可能性があるかなど、プロアクティブな脅威対応のための情報を必要としていました。 Q サイファーマの良い点、導入後に実感した変化やメリット 大きく3点あります。 一点目は、導入前の課題でも述べたように、従来は把握できていなかった「攻撃者の視点から見た自組織」を可視化できたことです。これが最も大きな変化だったと実感しています。従来のベースライン評価では、自組織の弱点を把握することができても、それが実際に攻撃につながり得る脆弱性や脅威であるのかを判断することは困難でした。 サイファーマのDeCYFIRを導入してから、ダークウェブのモニタリングやASMを実施することで、攻撃者が標的とし得る資産がどこにあるのか、脅威がどれだけ迫っているのかを可視化することができました。導入前は、新たな脅威が発生した際に、それが当社にとって悪用される可能性があるのか、一次調査に時間を要していました。ダークウェブのモニタリングによって、攻撃者が当社を標的とした活動を行おうとしているのか、その兆候ややり取りを検知・把握することができるので、脅威がすぐそこまで迫ってきていることを把握できるようになりました。ASMについては、ソフトウェア脆弱性のみならず、ポートの開放状況についても確認することができています。DeCYFIRを導入してから自社資産について能動的に把握できるようになり、攻撃者からその脆弱性が見える状況か、狙われる可能性があるかどうかを判断でき、優先度を踏まえて対応することが可能になりました。 例えば、アタックサーフェスで見つかった資産に対しては、所管部門まで特定できるようにしています。そのうえで、外部からの見え方、問題点や脆弱性の情報を一覧化し、所管部門に対して保有資産に関する確認およびリスク評価などの対応につなげています。DeCYFIR上には、対応優先度を判断するための情報があるため、所管部門への負担を抑えながら運用できているのではないかと考えています。 二点目は、能動的な脅威への対応が出来るようになったことです。…

導入事例 株式会社トリドールホールディングス
News 2025-09-09
導入事例 株式会社トリドールホールディングス

お客様導入事例 ― 株式会社トリドールホールディングス様― トリドールグループは「食の感動で、この星を満たせ。」をコーポレートスローガンに掲げ、20のレストランブランドを運営し、30の国や地域へ2,000店舗以上を出店する。国内では「丸亀製麺」「コナズ珈琲」「ずんどう屋」「天ぷらまきの」「晩杯屋」「肉のヤマ牛」「豚屋とん一」「とりどーる」「長田本庄軒」「コッペ製パン」といったブランドを展開し、海外でも「MARUGAME UDON」「譚仔雲南米線」「FRANCO MANCA」「WOK TO WALK」「POKEWORKS」「MONSTER CURRY」「SHORYU」「Boat Noodle」「THE REAL GREEK」「TEMPURA MAKINO」といった幅広いブランドを展開している。 "ユーザビリティがこれまで使ってきたツールよりも優れ、国内のみならず海外子会社へ個別対策できるようになりセキュリティのレベルが上がったと感じています" 執行役員CIO 兼 CTO 磯村 康典 様にお話しを伺いました。 Q 現在のお取り組みについてお聞かせください。 トリドールグループは、価値を創造し続けるため、人に依存した「食の感動体験」の創出にこだわり続けていますが、投下資金や売上高に対する収益力を高めるために、価値創造に直結しない業務はDXによって徹底的な合理化を進めています。 そのために成長の足枷となるIT基盤を廃止し、予測不能な進化へ対応するため、2つのDX戦略を推進してきました。 まず2021年に発表したのが「DXビジョン2022」です。業務システムのモダナイズ、ノンコア業務・IT基盤のオフバランス推進をしています。 さらに2022年に「DXビジョン2028」を打ち出し、「従業員のハピネス」と「お客様の感動体験」を支えるビジネス基盤とデジタル活用基盤の深化、及びグローバル展開に取り組んでいます。 Q サイファーマのソリューションを導入した理由 海外子会社の外部公開システムの脆弱性やクレデンシャル漏洩などのデジタルリスクを把握するために、他社の脅威インテリジェンスサービスを導入していましたが、当社の体制が不十分だったため十分に使いこなせていませんでした。そのため、海外子会社のサイバーセキュリティ対策の推進が遅延している実態がありました。 既存のツールはWebシステム上で新旧UXが混在していてわかりづらく、サポート体制が弱かったため、当社側の体制を見直しても十分に活用できていませんでした。そうした課題を克服できるソリューションとして、UI/UX面で魅力的だったサイファーマのDeCYFIRの導入を決めました。 Q…

Security Management Conference 2025 Summerにて講演を行います<2025年8月28日>
News 2025-08-19
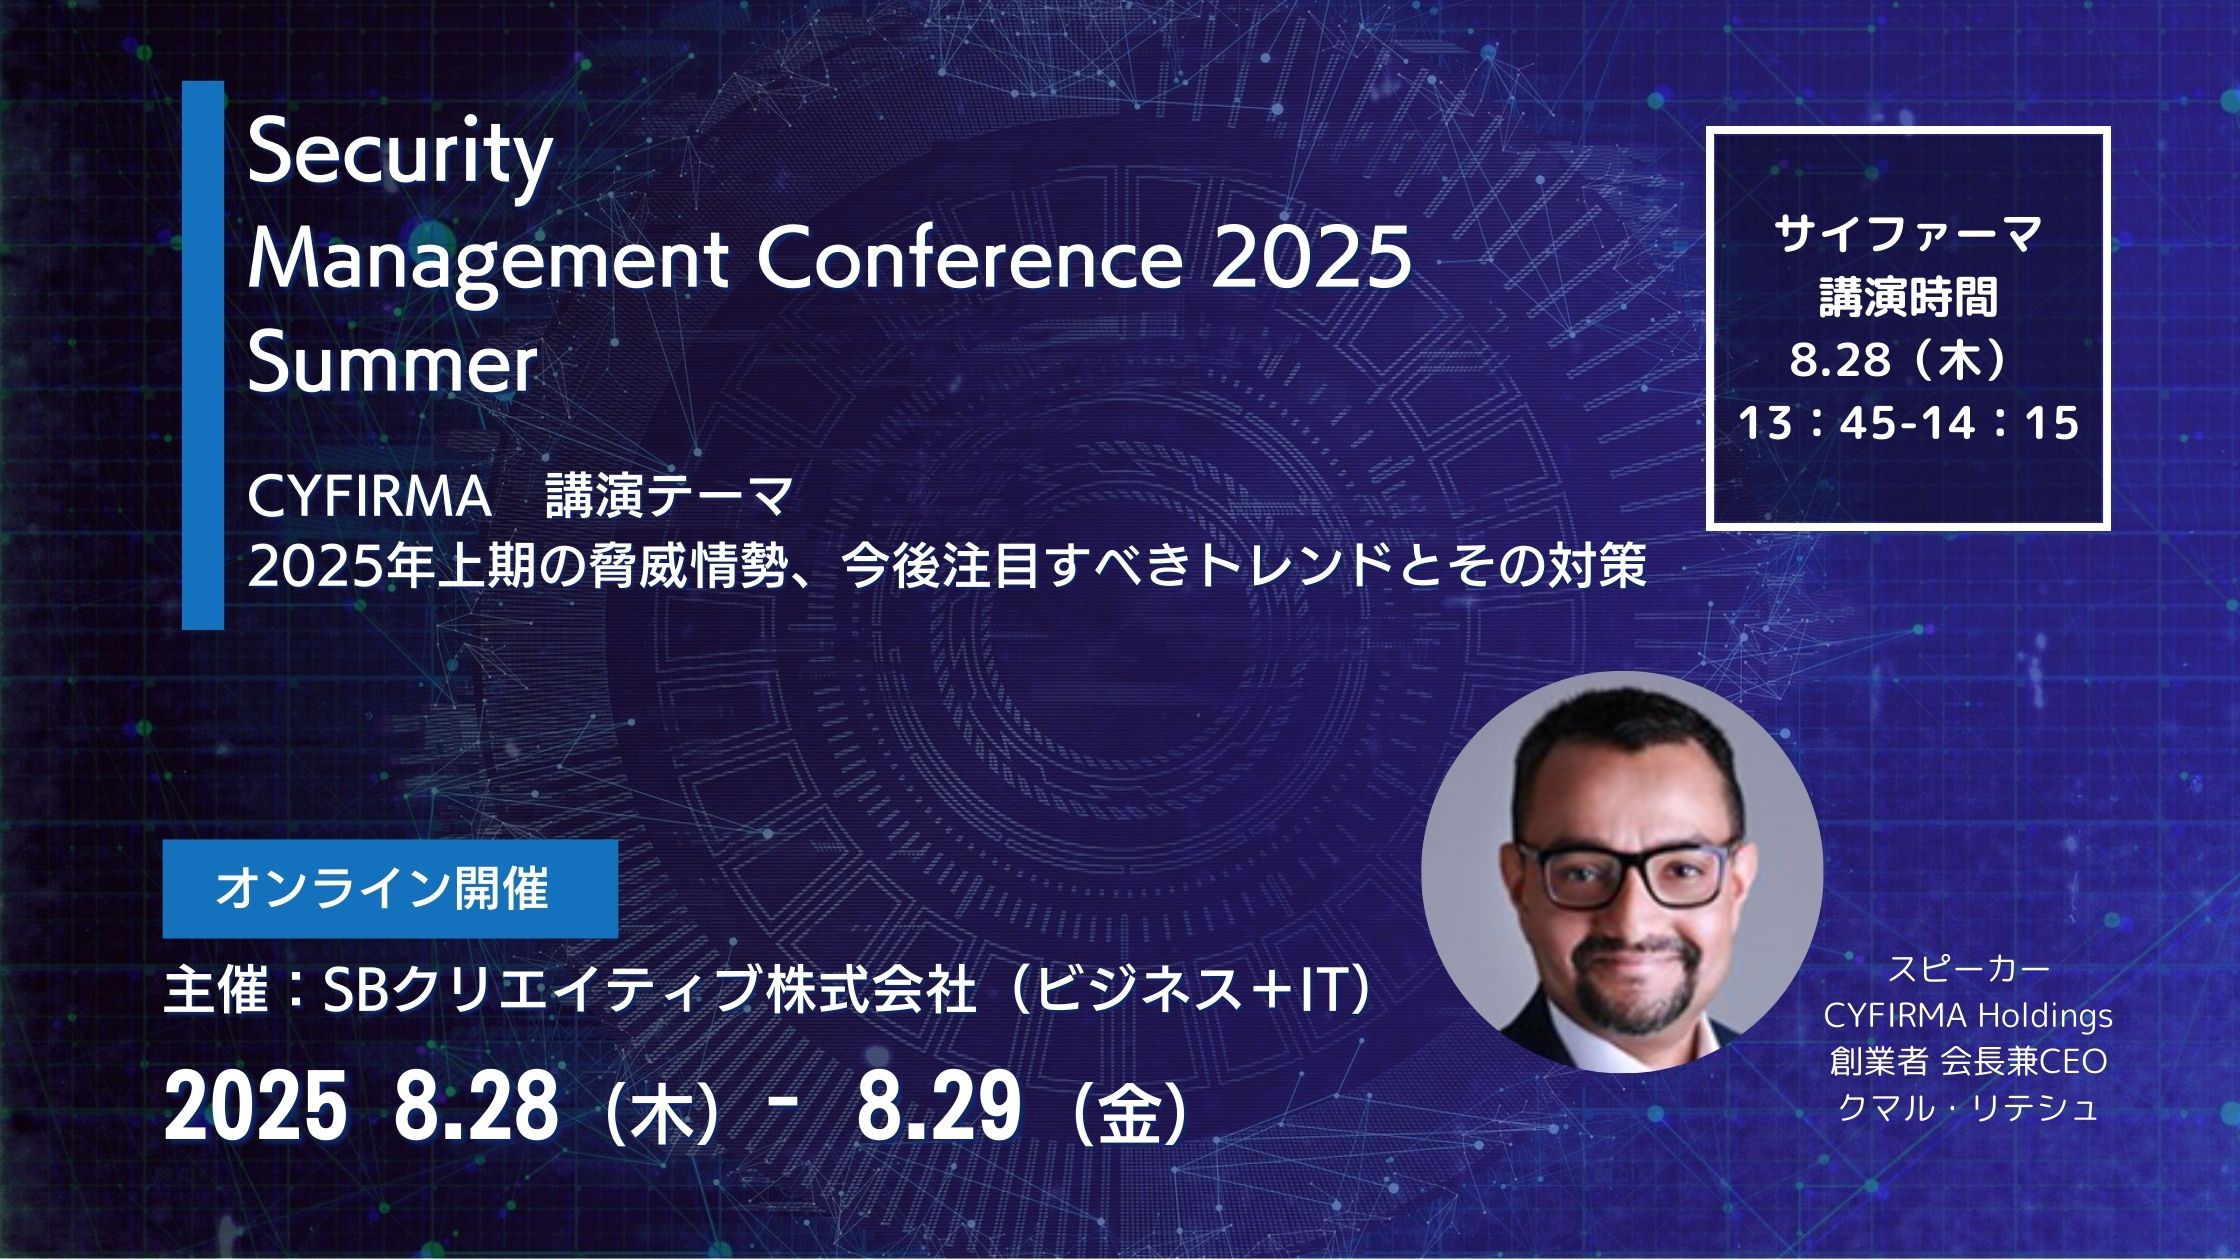
Security Management Conference 2025 Summerにて講演を行います<2025年8月28日>

弊社CEOのクマル・リテシュ(Kumar Ritesh)が、講演致します! この度サイファーマは、2025年8月28日~29日に開催されますSecurity Management Conference 2025 Summerにて、講演を行います。 弊社CEOがスピーカーとなりますが、日本語の字幕がございますので、安心してご覧くださいませ。 講演テーマ 2025年上期の脅威情勢、今後注目すべきトレンドとその対策 (講演内容) 本年年初より、日本及び米国に対し国家支援型のハッカーグループによるサイバー攻撃に関する注意喚起や報道が発出されています。25年上期の日本に対するサイバー脅威情勢を振り返りつつ、今後民間企業が今後取り組むべきセキュリティ対策について、元情報機関、そして元CISOとしての経験から議論致します。 クマル・リテシュ(Kumar Ritesh) 経歴 リテシュは、セキュリティ業界のあらゆる領域で20年以上にわたるグローバルなリーダーシップ経験を持っています。彼は長年に渡り英国の国家情報機関のサイバーインテリジェンス活動及び対テロリズム部門を率いました。その後商業分野に転身し、IBMの研究所やPwCなどの多国籍企業でシニアエグゼクティブとして活躍。CYFIRMA設立前は、世界最大の鉱業・資源開発企業であるBHPのCISOを務めています。攻撃者と防衛者側の双方の視点を併せ持ち、技術的専門知識とビジネスの洞察力を見事に融合させるエグゼクティブであるリテシュは、セキュリティ戦略、製品、ポリシー、標準、およびソリューション開発において豊富な実績を持ち、複雑なセキュリティ施策を成功裏に運営してきた実績があります。   開催概要 ・開催展名:2025年8月28日(木)-29日(金) ・会  場:オンライン ・サイファーマ講演日時:2025年8月28日(木) 13:45~14:15 ・詳細・お申込はこちら: 申込ページへのリンク Security Management Conference 2025 Summer 概要 ランサムウェア、サプライチェーン、標的型攻撃 ボーダレスなリスクに対応する企業のレジリエンス戦略 世界情勢の悪化やサイバー犯罪の高度化により日本企業を取り巻く環境も不確実性を増しており、サプライチェーンへの攻撃や重要インフラへの脅威の対策が喫緊の課題となっています。一方で企業はAIデジタルを駆使しながらデジタル化を進めており、DX推進とセキュリティ強化の両立という難題を突き付けられています。AIの進化によるリスクや不確実性に対応し、DXを持続的な成長につなげるために企業は何をすべきでしょうか?当カンファレンスでは企業とセキュリティを取り巻く現状を整理するとともに、課題解決のためのさまざまな情報をご紹介してまいります。

導入事例 株式会社竹中工務店
News 2025-07-23
導入事例 株式会社竹中工務店

お客様導入事例 ― 株式会社竹中工務店様― 大阪市に本社を置く、1899年創業の大手総合建設会社。「最良の作品を世に遺し、社会に貢献する」を経営理念のもと、ランドマークとなる数多くの建築物を手掛けてきた。時代の流れとともに、「作品」を通じた活動は国内外へ、また建築の枠を超えて、豊かで安心な「まちづくり」へと広がっている。環境・エネルギー分野、DXにおいても先進的な技術の開発、取り組みを積極的に推進している。 "社外公開するシステムが増えてきており、人力ではなく、システムで自動的に脆弱性を検知し、全てのシステムを外部攻撃から未然に防御するために、DeCYFIRの導入を決めました" 今回、このお二人にお話しを伺いました。 左:デジタル室 デジタル企画グループ 鈴木 真徳 様 右:デジタル室 デジタル企画グループ 桐井 真太郎 様 Q 現在のDXの取り組みについてお聞かせください。 当社は、「デジタル変革で2030 年に目指す姿」を定め、その実現を目指してデジタル部門と各事業部門が一体となった変革活動を進めています。 営業から設計・生産、維持保全に至る一連の建設プロセスにおけるプロジェクト業務や人事・経理等、事業に係るすべてのデータを一元的に蓄積、AI等で高度利活用するための基盤である「建設デジタルプラットフォーム」を構築し、データを活用した生産性向上と新価値創造につながる各種施策を継続実施してきました。 今後も、データ活用による業務変革を加速しつつ、新たな価値創造を目指した活動を進めます。技術革新が進むAIやIoTといった先進技術の活用や全従業員のデジタルリテラシー向上など、人と組織と文化の変革の取り組みを進め、デジタルの力でつながるワクワクする未来社会の実現を目指しています。 Q サイファーマのソリューションを導入した理由 当社ではデジタル変革の取組みとして、お客様や協力会社等のステークホルダーとの協業も進めており、社外関係者とともに利用するシステムが増加しています。そういう中で、全てのシステムを外部攻撃から未然に防御する必要性が増しています。 従前から社外公開しているシステムについては脆弱性検知を行っていましたが、公開ポートなど一部は人力で検知を行っていたため、社外に誤って公開されたポートの検知が遅れたことがありました。不正アクセスは未遂に終わりましたが、不正アクセスを試みる操作が継続発生していたこともログから確認でき、人力での検知に限界を感じていました。このような背景から、アセットのアタックサーフェス管理(ASM)による自動的な脆弱性検出の重要性が高くなり、DeCYFIR を導入検討しました。 DeCYFIRを選んだ決め手は、優れたコストパフォーマンスと使いやすさでした。実は3年前にも導入検討したことがあり、当時は導入を見送りました。しかし今回、操作性が格段に向上していることに加え、脆弱性検出の高い性能と充実したサポート体制(脆弱性対策の提案や、最新セキュリティトレンド情報の提供など)を総合的に評価した結果、DeCYFIR 導入を決定しました。 Q サイファーマのDeCYFIR導入後に実感した変化 DeCYFIRの導入により、公開ポートの自動検知などができるようになり、課題であったリアルタイム性が向上しました。また、DeCYFIR の使い方を含め、丁寧にサポートいただいたこともありスムーズな導入ができ、かつ高い検知精度が実現できました。また、これまで気付いていなかったアセットにも気付くことができました。 建設業界では数多くの現場でプロジェクトが同時進行しているため、現場レベルも含めたすべてのアセットに対する脆弱性検知は簡単ではありません。そういう業界の特徴があるからこそ、DeCYFIR…

導入事例 株式会社ユーザベース
News 2025-07-23
導入事例 株式会社ユーザベース

お客様導入事例 ― 株式会社ユーザベース様― 経営のスピードを上げる情報プラットフォーム「スピーダ」や、今では国内最大級のソーシャル経済メディアとして確固たる地位を獲得している「NewsPicks」などを展開している。2008年の創業より築き上げてきた経済情報基盤を活用して、日本のみならず、北米や中国、東南アジアでビジネスを拡大している。 “サイバーレジリエンス戦略との整合性や、運用現場における実用性という観点から、リスクを攻撃者視点で明確に可視化できるDeCYFIRを導入しました“ 今回、このお二人にお話しを伺いました。 左:上席執行役員 CIO/CISO 兼 IT Domain Leader 王 佳一 様 右:IT Domain Security Division リードエンジニア 当真 彰吾 様 Q サイバーレジリエンスのお取組みについてお聞かせください。 当社は、サイバーセキュリティの本質が事業と組織の持続性を守ることであると捉え、サイバーレジリエンスを強化してきました。これまでのような「防御偏重」なアプローチから一歩進んで、「防御は突破されるもの」という考え方を前提として「検知・対応・復旧」の体制整備に重心を移しています。 経営の観点でも、サイバーインシデントが起きた時にビジネスへのインパクトを最小化することをレジリエンスの核と考え、そのためにIT 部門だけでなく業務や組織、意思決定プロセス全体の回復力を高める施策を推進しています。 Q サイファーマのDeCYFIRを導入した理由 以前は、従来の「防御重視」の考え方に偏りがちでした。具体的には、外部からの攻撃をいかに防ぐかに焦点を当てていましたが、万が一、防御が突破された場合の「検知」「対応」「復旧」といったフェーズで、具体的な準備や体制に課題を抱えていました。加えて、クラウドサービスの急拡大や新規事業の展開により、IT 資産の構成が動的かつ複雑化していました。そんな中で自社のアタックサーフェス(攻撃対象領域)を正確かつ網羅的に把握できていないというリスクにも直面。意図せぬ公開資産、過去に構築されて放置された外部向けエンドポイントなど、…

Security Management Conference 2024 Winterにて特別講演を行います<2024年12月10日>
News 2024-11-19
Security Management Conference 2024 Winterにて特別講演を行います<2024年12月10日>

弊社CEOのクマル・リテシュ(Kumar Ritesh)が、特別講演枠で講演をする事が決まりました! この度サイファーマは、2024年12月10日~11日に開催されますSecurity Management Conference 2024 Winterにて、特別講演を行います。 弊社CEOがスピーカーとなりますが、日本語の字幕がございますので、安心してご覧くださいませ。 講演テーマ ランサムウェア攻撃やAPT攻撃の被害に遭わないために、来年に向けて考慮すべきポイント ~グローバル企業のCISOの経験を踏まえて~ (講演内容) 本年、日本においても大きなビジネス被害をもたらすランサムウェア攻撃が発生し、また国家支援型のハッカーグループが関与していると疑われる攻撃についての注意喚起もあったことは皆様の記憶に新しいことだと思います。本セッションでは、元情報機関、そして元CISOとしての経験から、日本の組織がサイバー攻撃に遭わないために検討すべきポイントについて議論していきたいと思います。 クマル・リテシュ(Kumar Ritesh) 経歴 リテシュは、セキュリティ業界のあらゆる領域で20年以上にわたるグローバルなリーダーシップ経験を持っています。彼は長年に渡り英国の国家情報機関のサイバーインテリジェンス活動及び対テロリズム部門を率いました。その後商業分野に転身し、IBMの研究所やPwCなどの多国籍企業でシニアエグゼクティブとして活躍。CYFIRMA設立前は、世界最大の鉱業・資源開発企業であるBHPのCISOを務めています。攻撃者と防衛者側の双方の視点を併せ持ち、技術的専門知識とビジネスの洞察力を見事に融合させるエグゼクティブであるリテシュは、セキュリティ戦略、製品、ポリシー、標準、およびソリューション開発において豊富な実績を持ち、複雑なセキュリティ施策を成功裏に運営してきた実績があります。   開催概要 ・開催展名:2024年12月10日(火)-11日(水)11:00~17:10 ・会  場:オンライン ・サイファーマ特別講演日時:2024年12月10日(火) 16:40~17:10 ・詳細・お申込はこちら: 申込ページへのリンク Security Management Conference 2024 Winter 概要 世界情勢の悪化やサイバー犯罪の高度化により日本企業を取り巻く環境も不確実性を増しており、サプライチェーンへの攻撃や重要インフラへの脅威の対策が喫緊の課題となっています。一方で企業はAIデジタルを駆使しながらデジタル化を進めており、DX推進とセキュリティ強化の両立という難題を突き付けられています。AIの進化によるリスクや不確実性に対応し、増大するセキュリティの脅威に対抗しながら、DXを持続的な成長につなげるために企業は何をすべきでしょうか?当カンファレンスでは企業とセキュリティを取り巻く現状を整理するとともに、課題解決のためのさまざまな情報をご紹介してまいります。 皆様のご参加を心よりお待ちしております。

1 2 3 … 7