
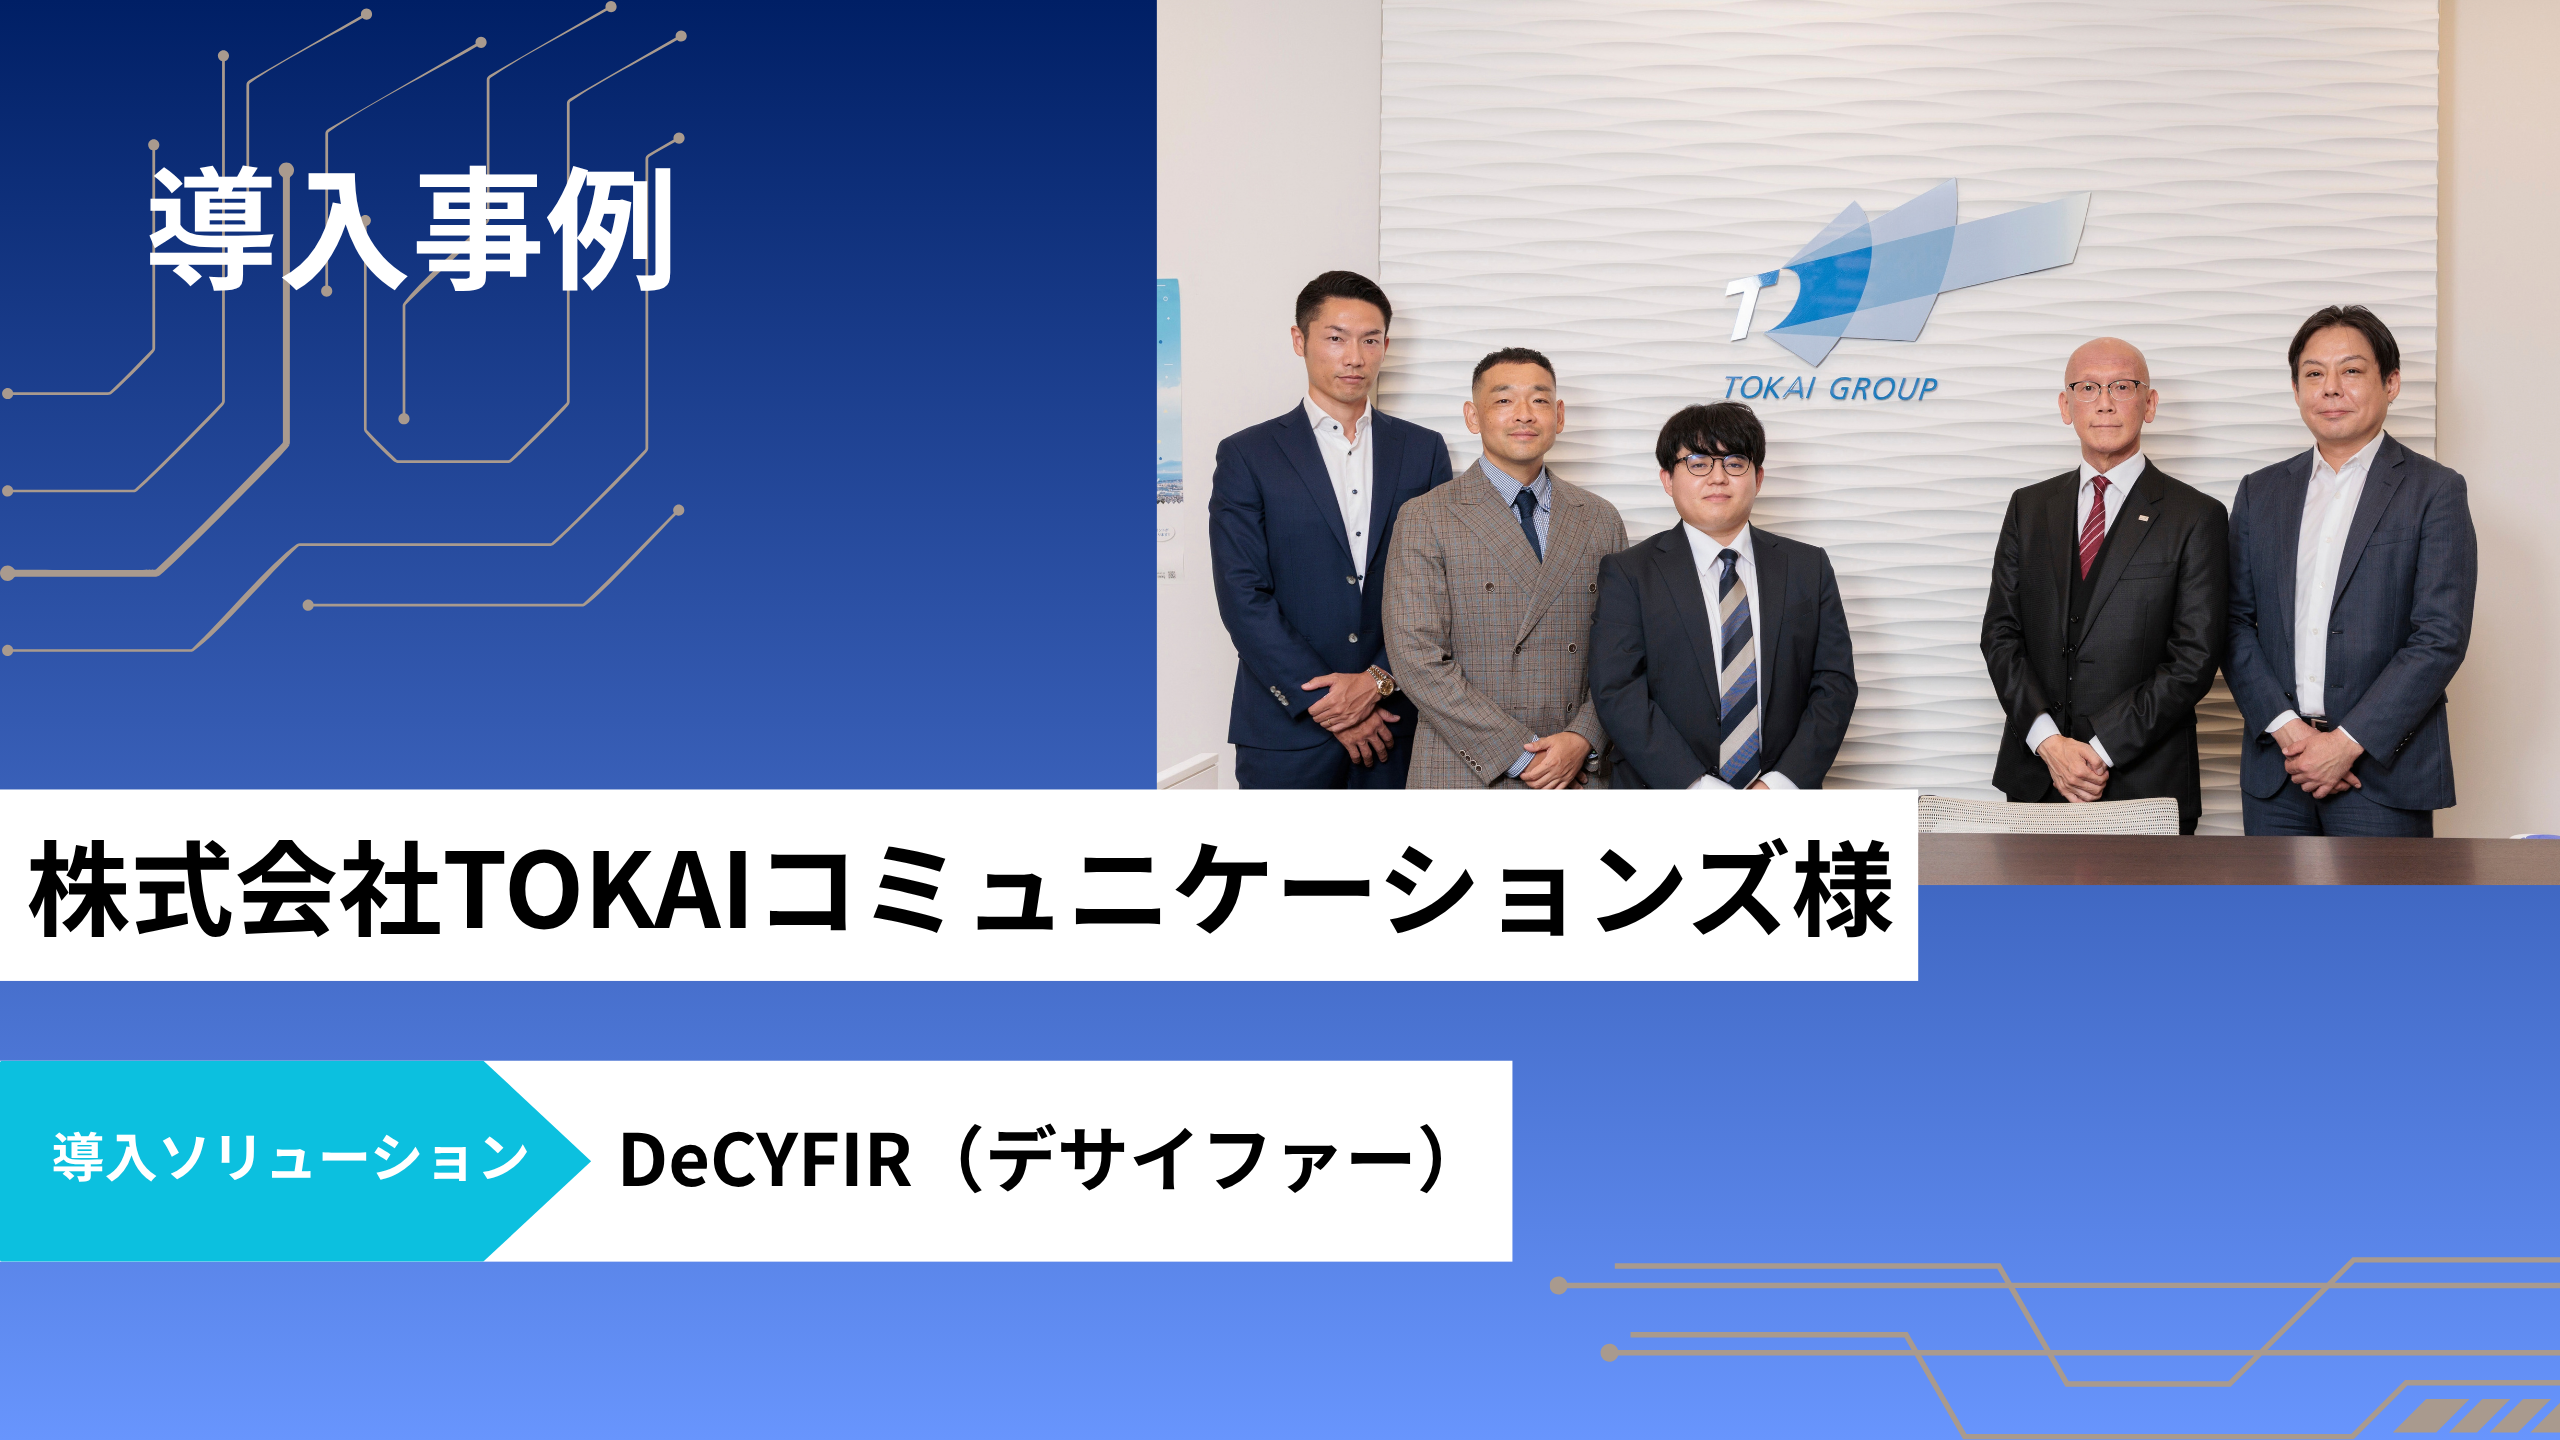
TOKAIグループの情報通信事業を担う中核会社として、通信・データセンタ・システムインテグレーション・クラウドまで幅広いICTサービスをワンストップで提供する株式会社TOKAIコミュニケーションズ。同社は2018年に社内CSIRTを組織して以降、SOCの立ち上げ、脆弱性診断の強化、標的型メール対策、SASEの導入など、セキュリティ施策を継続的に実施してきました。その次の一手として選ばれたのが、ASM(Attack Surface Management)と脅威インテリジェンスを提供するサイファーマの「DeCYFIR」です。
導入の背景にあったのは、「全社横断で外部公開資産の状況を把握しきれない」という課題でした。管理本部 コーポレートIT統括事業部 情報システム部の皆様に、導入前の課題、6製品を比較した選定プロセス、そして導入後に見えてきたリスクについてお話を伺いました。
―はじめに、貴社の事業について教えてください。
TOKAIグループはもともとガス事業から始まり、その後インターネット、宅配水の事業、不動産、介護といった領域にも広がってきました。地域に密着したサービスを、誕生から生涯にわたってサポートしていくことを基軸としています。その中で、情報通信事業を担っているのが当社です。
当社は単なるインターネット事業者やSIerではありません。自前でインターネット回線を持ち、複数持つ自社保有データセンタにサーバを設置し、その上に乗せるシステムを開発することができます。「サーバだけ」「回線だけ」ではなく、ワンストップで提供することをコンセプトに活動しています。回線は北関東から九州まで伸ばしており、近年はAWSにも注力。クラウド上でのサーバ構築からシステム構築までを一体で提供しています。
 ―情報通信インフラを支える立場として、どのようなサイバー脅威情勢認識をお持ちですか。
―DeCYFIR導入前に抱えていた課題は何でしたか。
2024年末ごろは日本国内でランサムウェアによる被害が相次いで発生しており、当社としてもその脅威を強く認識していました。ランサムウェアはインターネットに公開された機器やサービスの脆弱性、不適切な設定などを足掛かりに侵入するケースが多いため、それらの機器の状況を把握し、対処する必要性を感じていました。
一方で、当社では各事業システムの管理を事業本部ごとに行っており、全社横断で外部公開資産の状況を把握することが課題になっていました。脆弱性診断には従来から継続的に取り組んでいましたが、情報システム部門が各部門の資産状況や構成変更を継続的に把握することには限界があります。事業網のサーバやサービスについて、全社横断で可視化できる仕組みが必要だと感じていました。
とはいえ、全ての事業システムに監視ソフトを導入することも非現実的です。そこで、外部から資産を検知し、情報システム部門でもリスクを把握できる仕組みはないかと探した結果、「やはりASMではないか」と判断しました。
新たに公開された脆弱性情報については、社内SOCで情報を収集し、影響が想定される内容については社内掲示板で注意喚起や対応依頼を行う運用としています。この運用により、各事業部門へ脆弱性情報を周知することはできていましたが、対象となる機器やサービスが社内に存在するかどうかの確認や、各部門での対応状況を全社的に把握することは難しく、リスクをより効率的かつ継続的に把握できる仕組みが必要だと感じていました。
各種のセキュリティ評価基準でも、資産をきちんと把握して脆弱性管理をすることは当然のように求められています。しかし、それを実現するには、全てのサーバを把握し、インベントリを集めてどのような脆弱性があるかをリアルタイムに管理できていることが前提です。そこに大きな課題があるという認識がありました。
―DeCYFIRを知ったきっかけを教えてください。
お取引先であるダイワボウ情報システム様からの製品紹介がきっかけでした。予算を積んで検討を始めたため、複数社の製品を比較・調査した上で導入を決める進め方をしており、その中で紹介を受けた製品の一つがサイファーマのDeCYFIRでした。
最終的にDeCYFIRを含む6製品を比較・検討。ASM・脅威インテリジェンス領域の複数のサービスを対象に機能面での比較を行い、評価にあたっては以下の機能を必須要件・推奨要件として整理しました。
【必須要件】
・ 関連ドメイン自動検索機能
・ リスク対応補助機能
・ 対応状況管理機能
・ シャドーIT検索機能
・ 事業用ドメイン排除機能
【推奨要件】
・ Webサイト改ざん通知機能
・ ID/パスワード漏洩確認機能
・ 拡張性
これらの観点で各社サービスを比較した結果、必須・推奨要件を最も満たすサービスとしてDeCYFIRを選定しました。まず機能比較では、DeCYFIRを含む2製品がハイスコアでした。その時点で、価格は安くても機能がまったく足りていない製品は候補から外れていきました。
最終的な決め手として、次の3点を挙げました。
(1) 当社の必須要件・推奨要件を不足なく満たしていた点。特に関連ドメイン自動検索やシャドーIT検索など、自社だけでは把握しきれない外部の公開資産を網羅的に可視化できること
(2) 他社製品でサイト数ベースの課金が多い中、多数のドメインまで定額であった点が、将来的にグループ全体への適用を考えた際、重要になると判断したこと
(3) 製品説明を受ける中で提供元であるサイファーマ社のサイバーセキュリティの知見が深いこと、サポート体制が充実していると感じたこと
サポート面では、「すべてお任せください、リスクの選別はすべてサービス側で行います」という提案もありましたが、当社はそれを望みませんでした。リスクの判断をすべて外部に委ねるのではなく、自分たちでも知見を蓄積しながら運用していきたいと考えていたからです。その点、サイファーマは製品説明を受けている段階から、深い知見とノウハウを持っていることが分かり、知識がない状態から使い始める自分たちを導いてくれるのではないか、という期待がありました。
―導入後の変化や効果を教えてください。
導入前は、自社が保有するドメインやサーバについて、外部からどのように見えているか、どのようなリスクが実在するかを網羅的に把握できていませんでした。導入後は、自社では気づけていなかったリスクを把握し対策できるようになったことが最も大きな効果です。
ASMの領域では、危険なオープンポートや、脆弱なSSL/TLSの有無、問題のある各種設定を検知し、脆弱性の危険度をCVSSスコアで評価する機能は、他製品にもありました。しかし、DeCYFIRでは、その脆弱性が悪用された事例があるか、どの攻撃グループが悪用しているか、といった脅威インテリジェンスを含めて総合的に評価してくれます。これにより、より効果的なリスク把握が可能になりました。
導入するASM製品の比較検討は、2名体制でスタートしました。どちらも「ASMとは何か」というところからのスタートで、検討開始当初は「半年以内に運用に乗せるのは難しいのではないか」と考えていました。予備知識が不足していたことに加え、DeCYFIRの機能が多岐にわたることも理由でした。
それでも、比較検討から導入までの4か月、導入後の2か月を経た2026年6月には、漏洩情報の分析から始まり、ASMで検知したリスクを「本当に案内すべきかどうか」というところから自分たちで判断できるようになり、実際に社内関連部門への案内も行えるようになりました。この期間でここまで案内できるようになったのは、大きな進歩だったと感じています。DeCYFIRのUIは分かりやすく、エクスポージャースコアという指標でリスクの危険度を一目で判断できる仕組みが役に立っています。
現在は、メンバーが増えても同じ対応ができるようにプレイブックを整備しました。最初に誤検知をフィルタした上で、検知内容のリスクを、エクスポージャースコアを参考に自社独自の基準を作成して判定し、逐次、関係部門へ案内するとともに、解消までの管理や、解消に向けた課題解決のサポートも行っています。短期間でここまでの運用が開始できたのは、サイファーマのサポートが充実していたおかげだと思います。分からないところをピックアップして質問すると、誠実かつ丁寧に答えていただけますし、当社および担当者の立場に寄り添って伴走いただいていると感じられるサポートをしていただいており、大変ありがたく思っています。
―SIEMやSOARなど、他システムと連携した活用事例はありますか。
現段階では、他システムとの直接的連携はまだしていません。ただし、検知した情報の一次対応・トリアージの一部は既にAI(LLM)を用いたワークフローで自動化を進めており、今後SIEM・SOARを導入する際には、DeCYFIRの検知結果を自動的に取り込み、インシデント対応プロセス全体の中でシームレスに活用できる連携を目指したいと考えています。
―今後の利用計画と、CYFIRMAへの期待をお聞かせください。
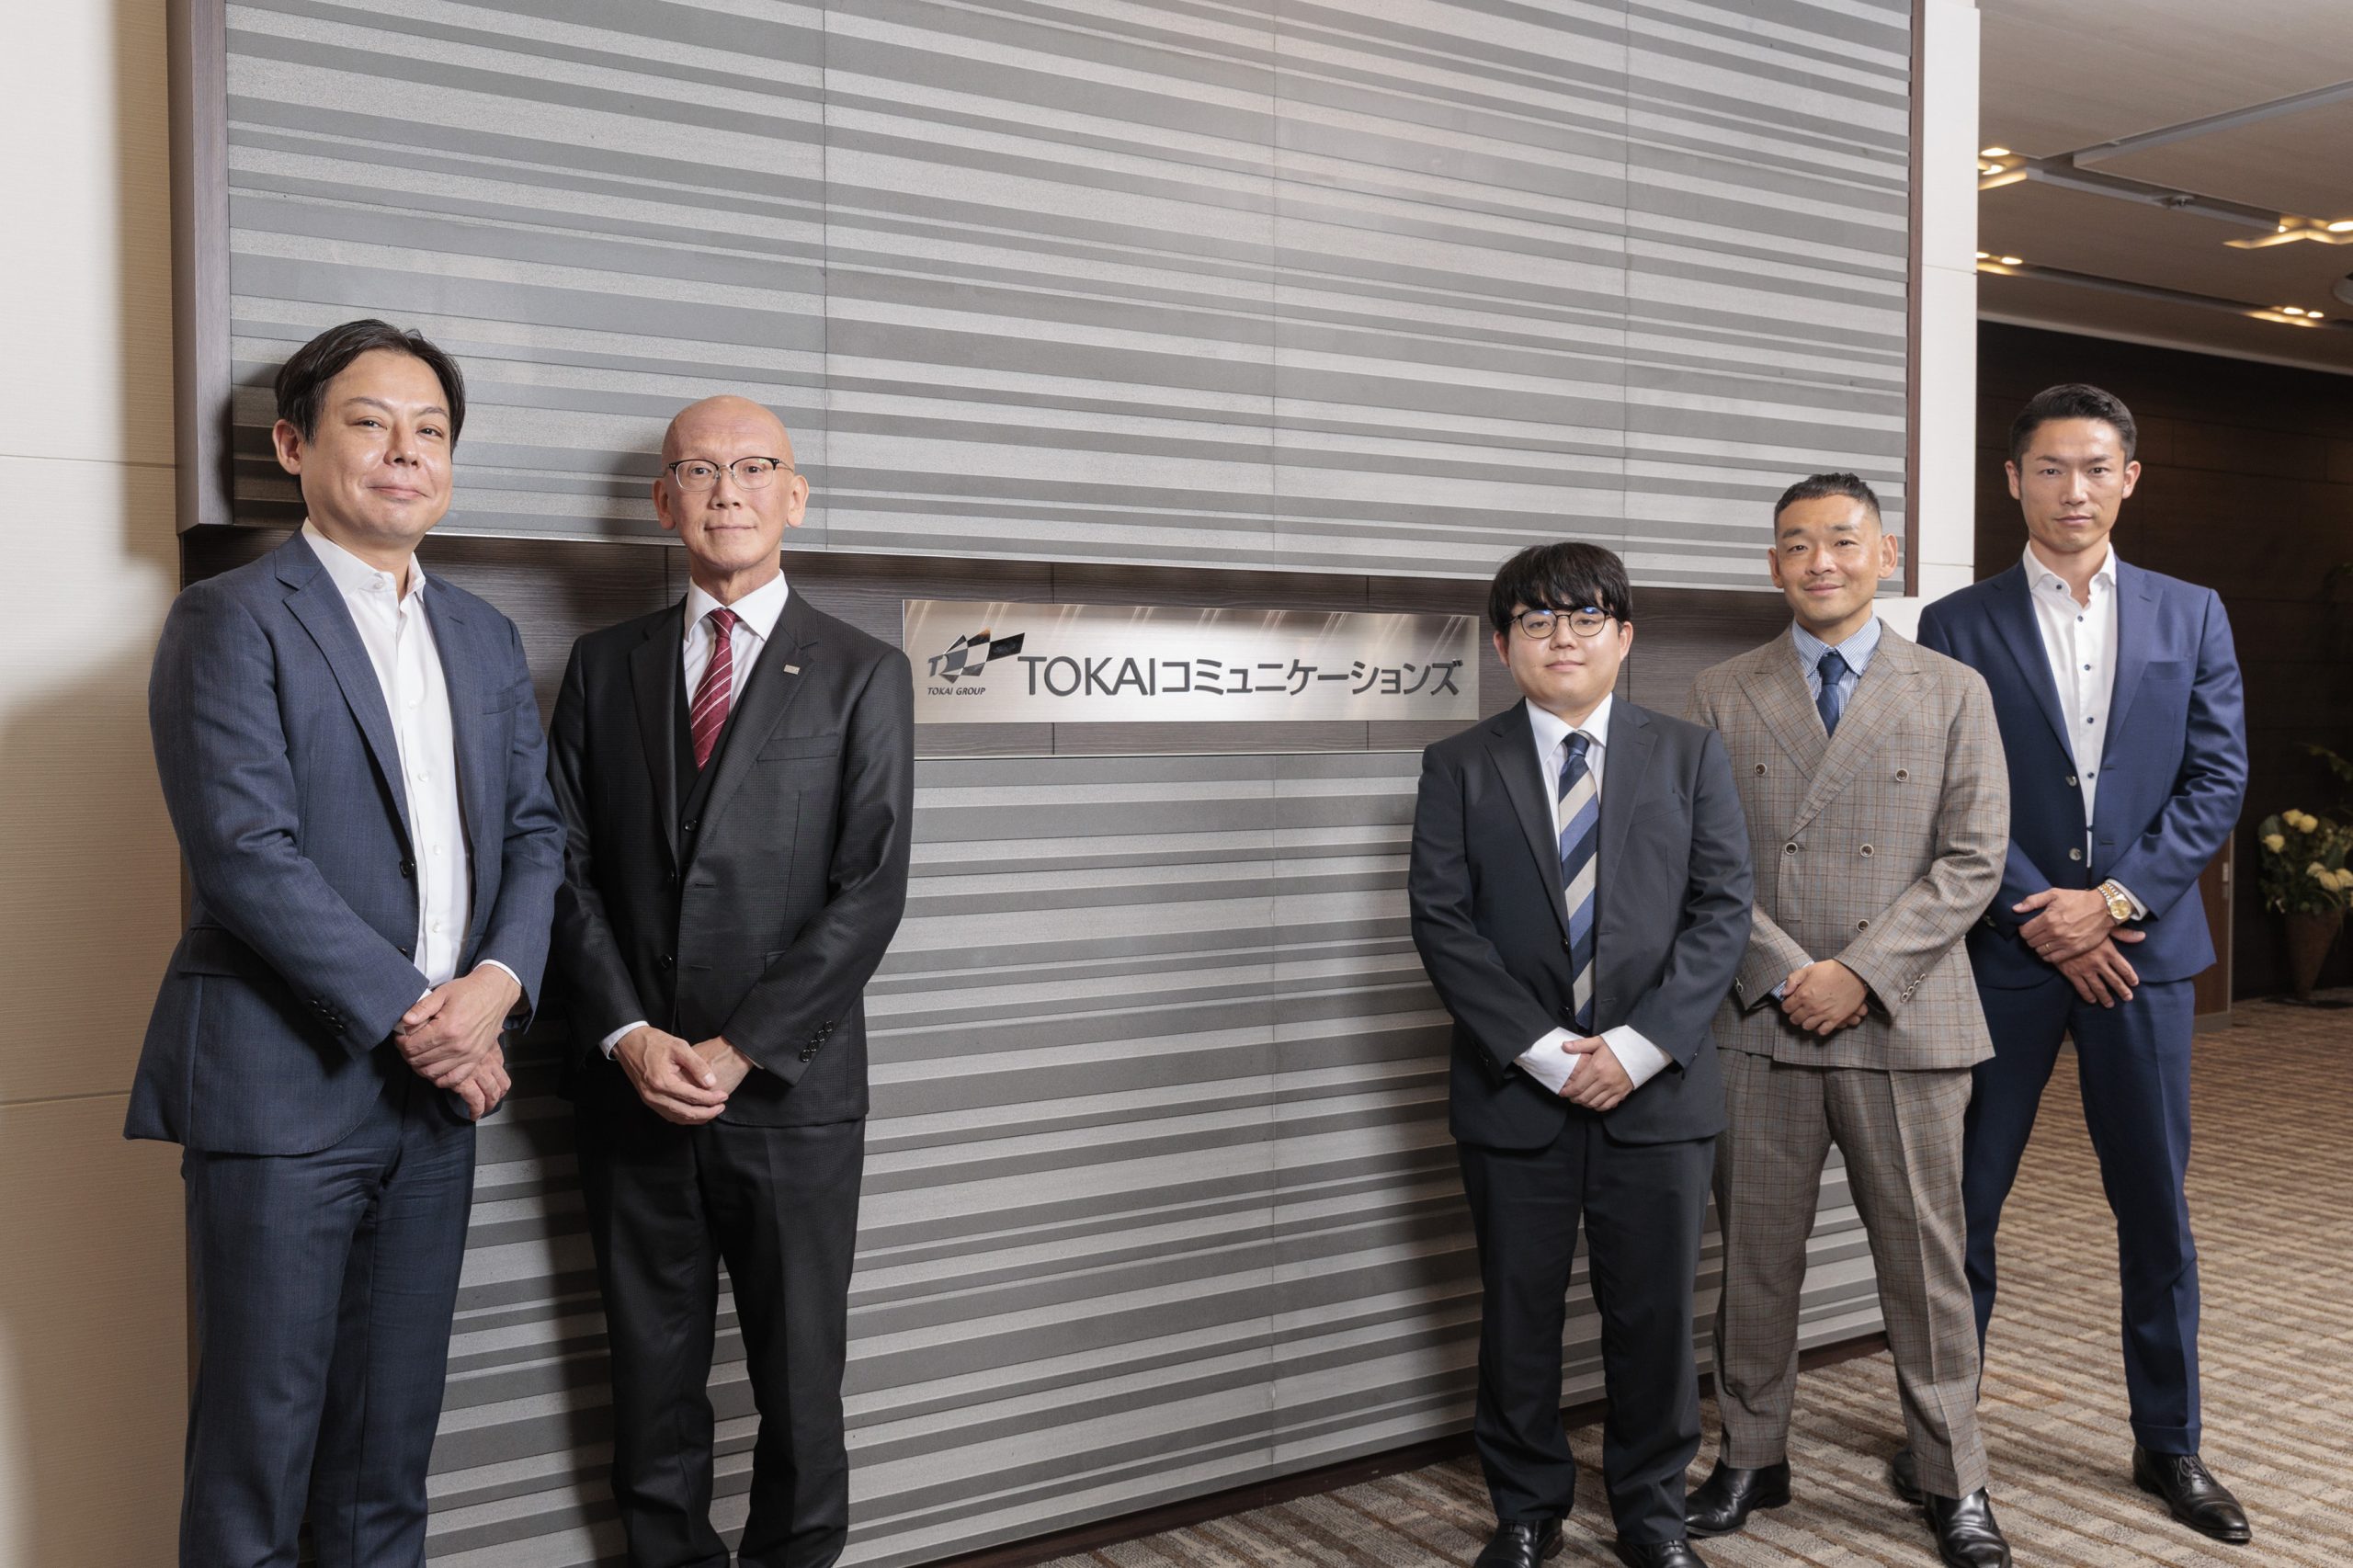
今後は、当社の事業ドメインやグループ他社など、TOKAIグループ全体に広げていきたいと考えています。グループ会社の中核IT会社として、各社のセキュリティリスクをお知らせする役目は当社が担う必要があると思っています。
サイファーマには、攻撃者の生成AIの活用など、今後さらに高度化するサイバー攻撃に備え、DeCYFIRを継続的かつ効果的に活用・運用するための提案と、それを支えるさらなる機能強化を期待しています。
※ 掲載情報は取材日当時のものです
デモや概要説明のご要望は下記フォームよりお問合せ下さい。
担当者より折返しご連絡致します。
